ADIM — YAPAY ZEKÂ DESTEKLİ ALTYAPI İZLEME
Operasyonlarda Bir Adım Önde
Geleneksel izleme, yalnızca uyarı üretmekle sınırlı kalır; yapay zeka destekli altyapı izleme ise böyle olmamalıdır. ADIM, uyarıları yapay zeka ile analiz eder, güvenli olanları önceden onaylanmış kılavuzlar aracılığıyla düzeltir, riskli olanları insanlara iletir ve her eylemi eksiksiz bir denetim kaydına geçirir. Türkçe'de 'adım' kelimesi 'adım' anlamına gelir ve ADIM sizi tam olarak bir adım önde tutar.
Sabah 3:00'te gelen uyarı size tanıdık geliyor mu?
Uyarı sesi
Yüzlerce uyarı, ancak yalnızca birkaç gerçek olay. Ekibiniz, sinyali gürültüden ayırmakla zaman kaybediyor.
Tekrarlayan müdahaleler
Disk dolu → temizleme. Servis çalışmıyor → yeniden başlatma. Aynı manuel düzeltmeler, haftalarca tekrarlanıyor.
Mesai sonrası yük
Geceleri basit bir servis yeniden başlatma işlemi için uyanmak, ekibi yoruyor ve müdahale süresini geciktiriyor.
ADIM'de Yapay Zeka Destekli Altyapı İzleme Nasıl Çalışır?
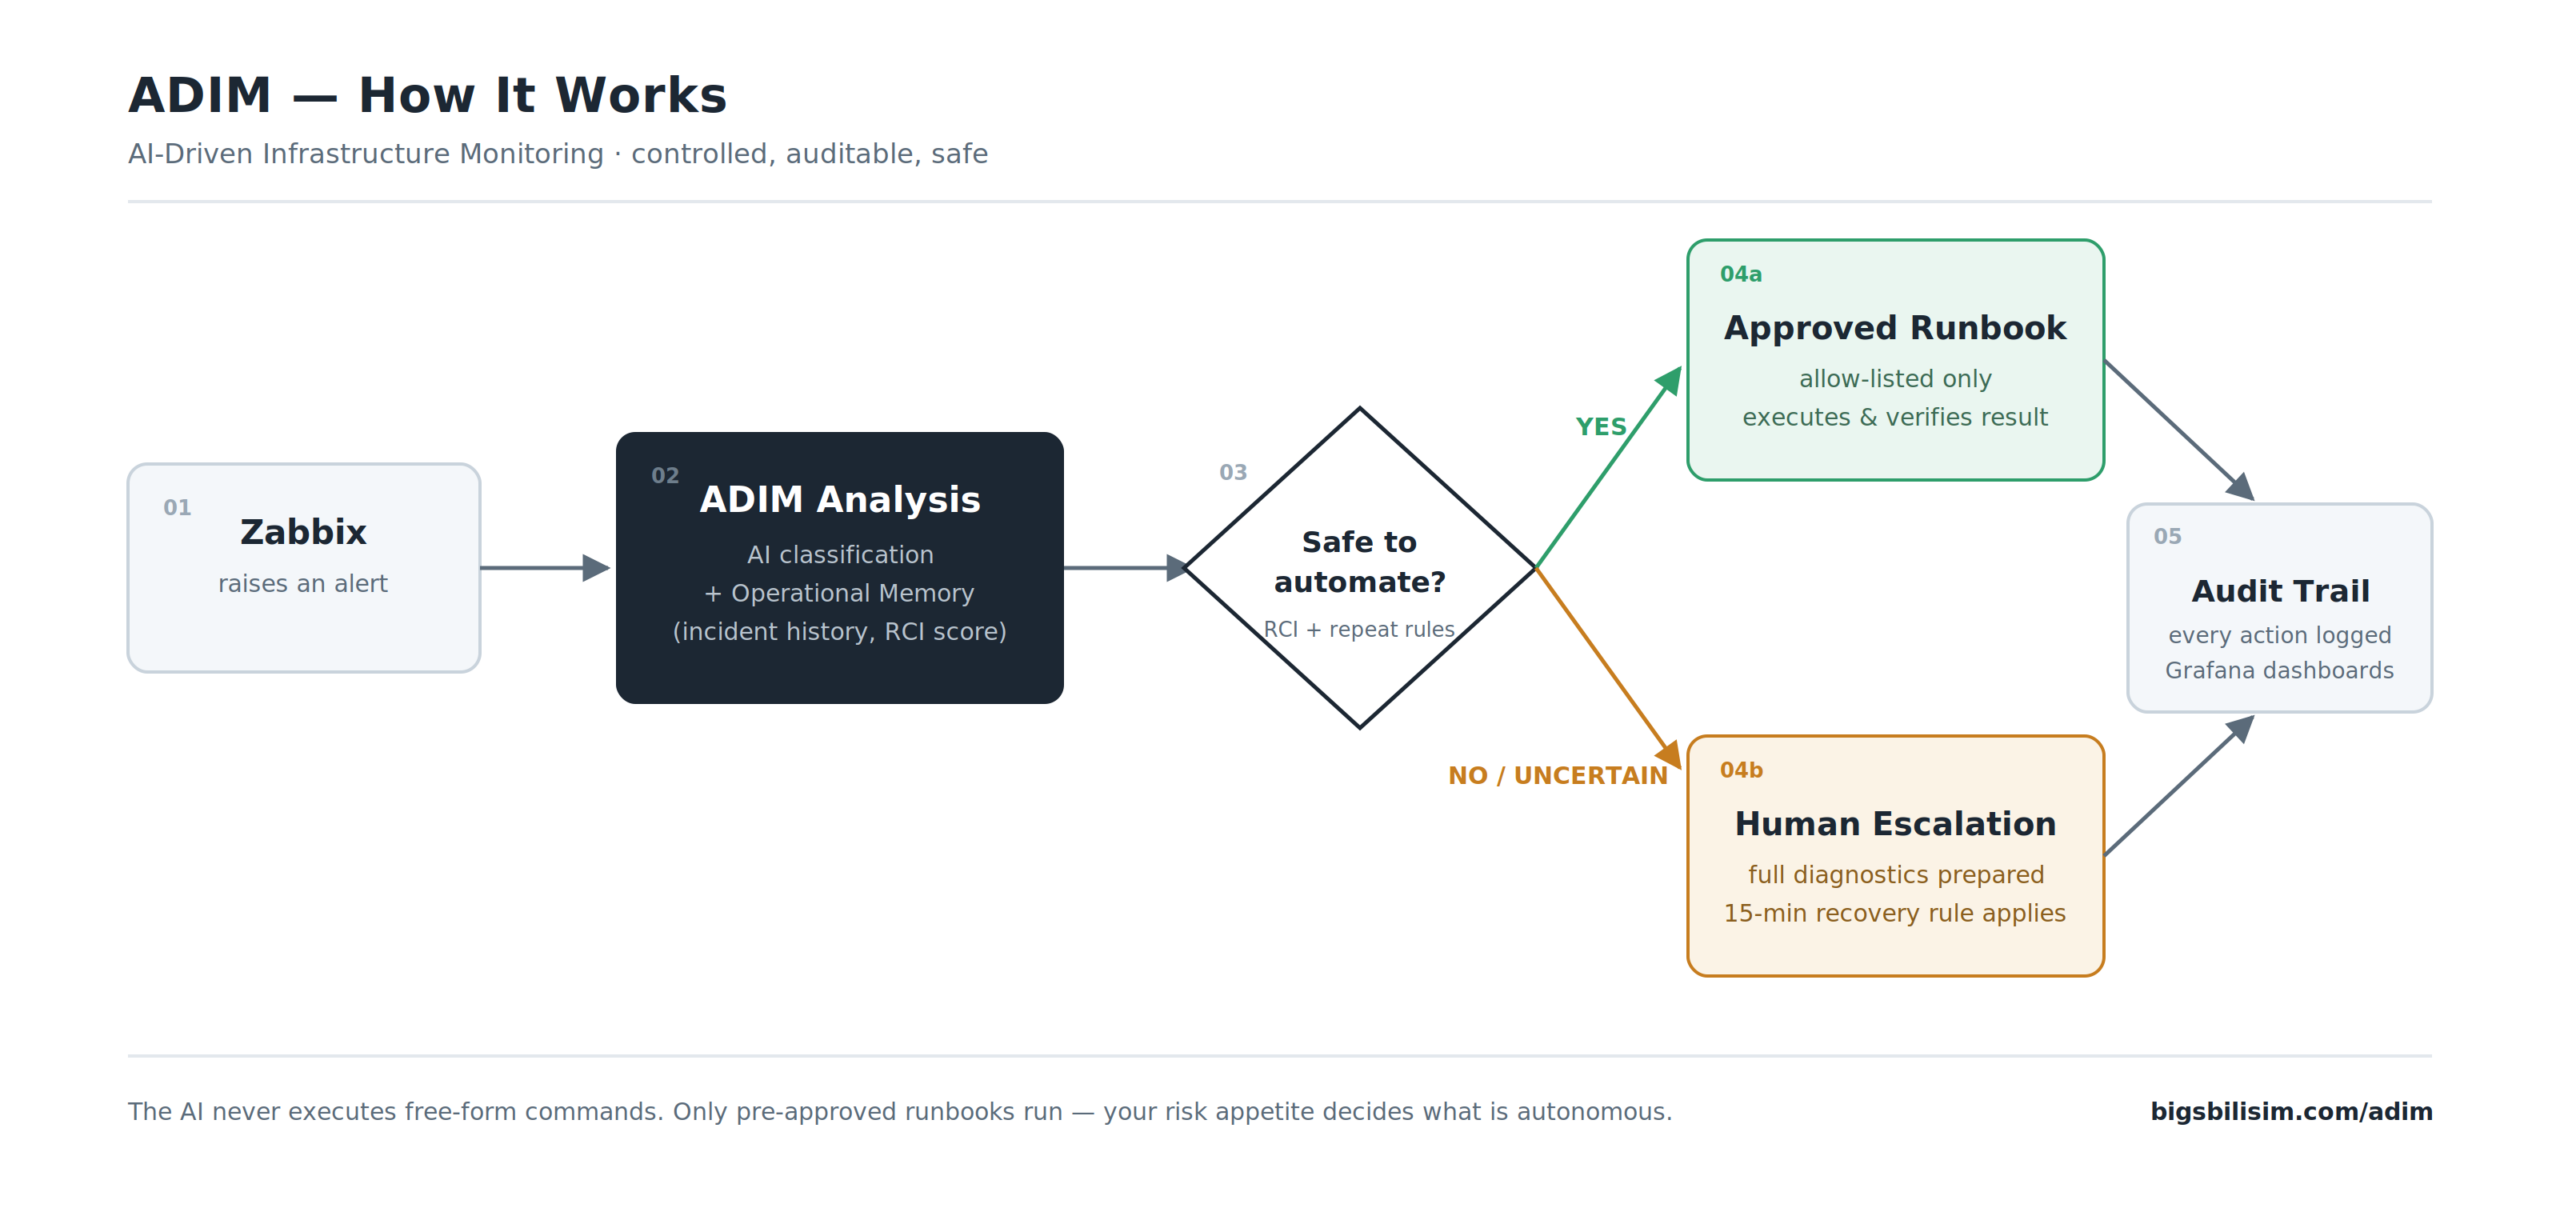
Zabbix Bir uyarı tetiklenir → ADIM bunu analiz eder (yapay zeka sınıflandırması + geçmiş olaylara ilişkin operasyonel hafıza) → Güvenli mi? → Evet: Onaylanmış bir çalışma kılavuzu yürütülür ve sonuç doğrulanır → Hayır veya belirsiz: Hazırda tam teşhis bilgileri bulunan bir insan müdahalesine geçilir.
ADIM'de yapay zeka asla serbest biçimli komutlar çalıştırmaz. Yalnızca önceden onaylanmış, izin verilenler listesinde yer alan çalışma kitapları çalıştırılır. Aynı uyarı altı saat içinde üç kez tekrarlanırsa, otomatik düzeltme durdurulur ve olay bir insana devredilir. 15 dakika içinde istikrara kavuşmayan herhangi bir olay otomatik düzeltme modundan çıkar ve insan sahipliğine geçer.
Her düzeltme işlemi üç kayıt modundan birinde gerçekleştirilir: otomatik (Çalışma kılavuzu tüm RCI aşamalarından geçti.), onaylı (belirtilen bir operatör sohbet üzerinden onayladı) veya bastırılmış (Belirti veya kopya olarak ilişkilendirildi - kabul edildi, işlem yapılmadı). Onaylayan, kanıt ve sonuç olayla birlikte saklanır. ADIM, Linux, Windows ve Docker sunucularını, VMware vSphere'i ve salt okunur SNMP ile izlenen ağ cihazlarını kapsar ve bu sunuculardaki yazılımların yamalı kalmasını sağlar: güvenlik açıkları aynı sistemde tespit edilir, karara bağlanır ve düzeltilir.
Otomasyona körü körüne güvenmeyin. Ölçün.
RCI — Çalışma Kılavuzu Güven Endeksi
Her bir çalışma kılavuzu, öngörülebilirlik, geri döndürülebilirlik, etki alanı, geçmiş başarı oranı ve tespit güvenilirliği açısından puanlanır. Sonuç dört seviyeden biridir: Otonom, Yapay Zeka Önerilir, Onay Gerekli, Sadece Manuel. Hangi işlemlerin otomatik olarak çalıştırılacağına algoritma değil, sizin risk iştahınız karar verir.
İşlemsel Bellek
Her olay, sonucu ve temel nedeni ile birlikte kaydedilir. Yeni bir uyarı geldiğinde, ADIM şu soruların cevabını zaten biliyor: Bu daha önce oldu mu ve aslında ne işe yaradı?
Tam denetim kaydı
Başarılı, başarısız, atlanan veya manuel olarak üst kademeye iletilen her işlem raporlanır. Denetim ve uyumluluk gereksinimleri olan kurumsal ortamlar için tasarlanmıştır.
ADIMM'in bugün ele aldığı konular
Linux, Windows ve Docker sorunlarının çözümü
Hizmet ve konteyner yeniden başlatmaları, izleme açığı kontrolleri ve disk temizliği - tahmine değil, kanıtlara dayalı olarak yapılır. Koruma altına aldığınız konteynerler (veritabanları, izleme yığını) yalnızca onaylandıktan sonra yeniden başlatılır. Bir disk dolduğunda, ADIM önce onu neyin doldurduğunu (dizinler, konteyner günlükleri, günlük dosyaları, döndürülen günlükler, büyük dosyalar, inode'lar), günlük anlık görüntülerinden dünden bu yana neyin büyüdüğünü, yedi günlük trendi ve 90% ve 100%'ye tahmini süreyi bildirir. Temizleme adayları güvenli / inceleme / asla olarak sınıflandırılır - veri dizinleri, birimler ve veritabanları asla listede yer almaz. Yalnızca güvenli öğeler, sohbetten tek tek onay için sunulur ve elde edilen kazanç tahminin yanında raporlanır. Hem Linux hem de Windows için geçerlidir.
Değişikliklere duyarlı: Bilinen bir değişikliği takip eden uyarı kapatılır, üst kademeye iletilmez.
Planlı bir değişikliği (işletim sistemi güncellemesi, gözetimsiz yükseltme, sohbetten bildirdiğiniz bir değişiklik) takip eden uyarılar, değişiklik günlüğünden tanınır ve birini uyandırmak yerine, kanıtlar eklenerek kapatılır. Windows'ta ADIM, "işletim sistemi değişti" veya "yeniden başlatıldı" uyarısını açıklamak için güncelleme geçmişini ve önyükleme olaylarını okur; Linux'ta ise kurulu paketleri kimin değiştirdiğini (ADIM'in kendi güncellemesi, temizlik, operatör veya bilinmeyen) izler ve yalnızca bilinmeyeni bildirir. Hesap değişiklikleri (şifre, gölge, grup) kasıtlı bir istisna alır: Açıklanan bir değişiklik otomatik olarak kapanabilir, ancak her zaman ikinci bir kişiye bildirim gönderir. "Açıklanan" "zararsız" değildir; ele geçirilmiş bir operatör hesabı, arkasında bir arka kapı kullanıcısı bırakabilir ve başka birinin bunu görmesi gerekir.
Güvenlik açığı yönetimi: envanter oluşturma, tespit etme, karar verme, düzeltme
ADIM sunucusunda bir Wazuh yöneticisi çalışır; her Linux ve Windows ana bilgisayarındaki hafif bir ajan, yazılım envanterini tutar ve bunu güvenlik açığı akışıyla eşleştirir. Kritik bulgular, ilk görüldükleri anda size sohbet ve e-posta yoluyla ulaşır; günlük senkronizasyon, envanteri ve açık güvenlik açığı listesini ADIM'in veritabanında tutar, bir Grafana panosu filoyu gösterir ve her Pazartesi bir özet gelir.
Bulmak işin yarısı. Eylem Geçmişi kullanıcı arayüzünde, her açık güvenlik açığı için üç seçenek sunan bir karar ekranı bulunur: otomatik düzeltme — ADIM düzeltmeyi kendisi uygular; Yapay zeka rehberi — elle müdahale etmeyi tercih edeceğiniz bir sistem için mühendis, nasıl tamir edileceğini sorar ve adımları öğrenir; riski kabul et — Belirlediğiniz ve adınızla kaydedilen bir süre boyunca açık bırakın. Düzeltmeler, adlandırılmış bir onaydan sonra çalışır ve sonrasında doğrulanır. Linux'ta düzeltme bir paket güncellemesidir. Windows'ta ise asla güncellenmeyen yazılımdır — yazılım dağıtımınızın dışında bir kez yüklenen Chrome veya Notepad++ gibi — ki bulguların çoğu tam olarak burada yer alır: ADIM sunucusu, bir yazılım kataloğundan mevcut yükleyiciyi indirir, hash'ini doğrular, ana bilgisayara kopyalar, orada satıcının kod imzasını kontrol eder ve sessizce yükler — veya karar buysa programı kaldırır. Ana bilgisayarlarınızın bunların hiçbiri için internet erişimine veya paket yöneticisine ihtiyacı yoktur ve katalog dışındaki yazılımlar reddedilir, asla tahmin edilmez.
VMware vSphere: İlişkilendirin, kanıt toplayın, yalnızca onay alındığında harekete geçin.
Sanal makine hipervizörü kapalıyken gelen bir uyarı, bir olay değil, bir semptomdur; üç sunucudan gelen aynı veri deposu uyarısı üç olay değil, tek bir olaydır. ADIM önce ilişkilendirme yapar, vSphere kanıtlarını toplar, vakayı sınıflandırır ve düzeltici eylemi önerir — sanal makineyi tekrar açmak, sunucuyu yeniden bağlamak, eski anlık görüntüleri kaldırmak — bu işlem yalnızca adlandırılmış bir onaydan sonra çalışır ve sonrasında doğrulanır. Diğer her şey, L2 tavsiyesi eklenerek üst kademeye iletilir.
İşletim sistemi güncelleme otomasyonu
Her sunucu için bakım pencereleri, sizin belirlediğiniz bir program dahilinde çalışır ve bu program onay mekanizmasıdır. Hiç kimse 200 sunucuyu tek tek onaylamaz: ADIM, ertesi günün pencerelerini tek bir mesajda duyurur, ön kontrolleri, güncellemeyi ve yeniden başlatma sonrası kontrolleri sunucu sunucu çalıştırır, yalnızca hataları ayrı ayrı listeler ve her pencere için bir özet gönderir. Ertesi sabah yapılan bağımsız bir denetim, gerçekten neyin yüklendiğini doğrular. Yeniden başlatma sonrası kontrol başarısız olursa, bakım erken kapatılır ve normal çalışma kılavuzları devreye girer. Birbirine bağımlı sistemler katmanlar halinde güncellenir: uygulama servislerini durdurun, önce veritabanı katmanını güncelleyin, yeniden başlatma sonrası kontrollerini kontrol edin, ardından uygulama katmanını güncelleyin ve bir deneme çalıştırması, herhangi bir pencere gerçekte çalışmadan önce tüm sırayı gösterir.
Ağ aygıtları — tasarım gereği salt okunur.
SNMP ile izlenen anahtarlar ve yönlendiriciler için ADIM, (yanıt vermeyi bırakan bir cihaz ile arayüzleri arasında) korelasyon kurar, salt okunur kanıtlar toplar — yönetim/işletim durumu, hata devre dışı bırakma, optik seviyeler, hata sayaçları, günlükler, yapılandırma farkı, uzak uç — ve elindeki kanıtlarla ilgili kişileri bilgilendirir. Onay alınsa bile ağ cihazlarında hiçbir işlem yapmaz: üretim trafiği, bir çalışma kılavuzunun dokunmaması gereken bir konudur. Günlük yapılandırma anlık görüntüleri saklanır. Simüle edilmiş bir Cisco IOS laboratuvarında doğrulanmıştır; satıcıya özgü doğrulama pilot çalışmanın bir parçasıdır.
Sohbet üzerinden bakım kontrolü
“Veritabanı sunucusunu 18:00'e kadar bakıma alın.” “Yarın 09:00-16:00 saatleri arasında X sunucusunun izlenmesi durdurulacak.” Doğal dil, anında, geri alınabilir, kayıt altına alınır. ADIM sunucuyu izler ve tekrar çalışır duruma geldiğinde size bildirir.
Kurulum süreci: sunucu listesinden izlenen sunuculara kadar
ADIM'e sunucu envanterinizi bir elektronik tablo olarak iletin — bir form aracılığıyla yükleyin veya bir uç noktaya gönderin, paylaşımlı sürücüye gerek yok. ADIM, her sunucu için listede belirtilen erişim yöntemi (SSH, Zabbix ajanı, SNMP veya ICMP) üzerinden bir keşif işlemi gerçekleştirir, işletim sistemini ve çalışan yığını (veritabanı, web sunucusu, konteyner çalışma zamanı) tanımlar, eşleşen şablonlarla ve üç eşik profilinden biriyle (standart / kritik / hafif) Zabbix'e kaydeder, ilk gün kimseyi çağırmaması için 24 saatlik bir bekleme süresinde tutar, toplanan öğeleri doğrular ve bir sonuç çalışma kitabı gönderir. Her işlem tek bir çağrı ile geri alınabilir. Başka bir izleme aracını bırakan veya hiç izleme aracı kullanmayan müşteriler için tasarlanmıştır.
Kapasite: Disk trendleri ve CPU/RAM boyutlandırmasının optimize edilmesi
Zabbix verilerine dayalı ve mümkün olduğunca vSphere verileriyle zenginleştirilmiş, günlük disk doluluk tahminleri ve aylık CPU/RAM optimizasyon raporu (30 günlük zaman dilimi, iş saatleri ağırlıklı). Kesin kurallar — kapasite rakamlarında yapay zeka tahmini yok.
Olay Geçmişi — olay dosyası
Her uyarının bir dosyaya dönüştüğü bir web arayüzü: ADIM'in attığı her adımın zaman çizelgesi, topladığı kanıtlar, kimin neyi ne zaman onayladığı, benzer geçmiş olaylar ve İngilizce, Almanca veya Türkçe dillerinde bir yapay zeka anlatımı. Aynı arayüz, güvenlik açığı karar ekranını da barındırır. Rol tabanlı kullanıcılar (yönetici / operatör / görüntüleyici), arşivleme ile 18 ay canlı saklama, Markdown dışa aktarma ve JSON API — böylece denetçiniz ve müşterileriniz sizinle aynı kaydı okur. Ve ADIM'in söylediği her şey — sohbet bildirimleri, onay mesajları, L2 e-postaları, dosya arayüzü, kurulum belgeleri — kurulum başına ayarlanmış olarak İngilizce, Almanca veya Türkçe olarak gelir.
Gölge modunda başlatın. Monitörü sürekli olarak izleyin.
Bir pilot, gölge modunda başlar: her eylem çalışma kitabı onay yoluna yönlendirilir ve hiçbir şey kendi başına çalışmaz; salt okunur teşhis ve yapay zeka önceliklendirmesi zaten çalışır durumdadır — ADIM'in kanıtlarla ne yapacağını, siz izin vermeden önce görürsünüz. Zabbix, ADIM'den geçmeyen kendi bildirim kanalını tutar, bu nedenle ADIM'in motoru durursa, bunu saniyeler içinde Zabbix'ten duyarsınız, sessizlikten değil. Çalışma kitabı kararları her gece bir fikstür setine karşı regresyon testine tabi tutulur — kanıt olmadan başarı bildiren bir çalışma kitabı kapıdan geçemez — motor, tek bir uyarı bile kaybetmeden 300 eş zamanlı uyarıyla fırtına testinden geçmiştir ve çalışma sırasında çöken bir çalışma kitabı kaybolmak yerine kaydedilir ve yükseltilir.
Gösterge panelleri, raporlar ve kişisel gelişim
Çalışma Kılavuzu Sonuçları, Uyarı Akışı ve Gürültü, Yapay Zeka Karar Kalitesi, Sunucu Sağlığı, İnsan Müdahalesi ve ADIM Güvenlik Açıkları dahil olmak üzere yedi Grafana panosu; günlük vardiya devir teslim raporu; ve hangi manuel işlemlerin otomasyon adayı haline geldiğini listeleyen haftalık gürültü incelemesi. ADIM kendi kapsamında bir boşluk bulduğunda, bir kişinin incelemesi için bir iyileştirme öğesi kaydeder; üretimde asla kendini değiştirmez.
Sunucularınızda çalışır, Zabbix'inize bağlanır.
ADIM, ortamınızdaki bir sunucuya, 19 maddelik bir doğrulama ile sona eren betik tabanlı bir yükleyici tarafından Docker konteynerleri (iş akışı motoru + PostgreSQL/pgvector) olarak kurulur. Güvenlik açığı modülü, aynı sunucuya bir Wazuh yöneticisi (kullanıcı arayüzü localhost'a bağlıdır) ve yalnızca bu yöneticiyle iletişim kuran her bir sunucuda bir aracı ekler. Mevcut Zabbix'inize (6.0 veya daha yeni) bağlanır, onu değiştirmez. Yalnızca uyarı webhook uç noktası, IP izin listesiyle HTTPS üzerinden yayınlanır; yönetim kullanıcı arayüzü asla açığa çıkarılmaz. Uyarılar, olay geçmişi, kanıtlar, çalışma kitabı çıktıları ve denetim izi sunucunuzda saklanır.
Çevrenizi aşan dört şey vardır ve bunu açıkça belirtiyoruz: Yapay zeka modeli çağrıları (varsayılan olarak bulut tabanlı bir LLM API'si veya izole ortamlar için özel bir şirket içi LLM), lisans durumu, seçtiğiniz bildirim kanalları ve - güvenlik açığı modülü ile - ADIM sunucusunun güvenlik açığı beslemesi ve satıcı yükleyicilerinin dışa doğru indirmeleri. Sunucularınızın kendileri ADIM için internetten hiçbir şey indirmez. Her birinin tam olarak ne taşıdığı belgelenmiştir. Güvenlik ve Veri Akışı sayfa.
Güvenlik ve Veri Akışı: Nereye ne çalışır, ağınızdan ne çıkar ve güvenlik önlemleri nelerdir →
ADIM kimler için?
- Uyarı gürültüsünü azaltmak ve L1 iş yükünü otomatikleştirmek isteyen kurumsal BT operasyon ekipleri
- MSP'ler ve dış kaynak sağlayıcıları, birden fazla müşteri genelinde tutarlı ve denetlenebilir bir düzeltme standardına ihtiyaç duyarlar.
- Düzenlemeye tabi sektörler — her eylemin kim/ne/ne zaman kaydını tutmak zorundadır.
Kurulum + aylık yönetilen hizmet
Tek seferlik keşif ve pilot uygulama sonrasında, ADIM yapay zeka destekli altyapı izleme hizmetini aylık yönetilen bir hizmet olarak sunar: çalışma kılavuzu geliştirme, entegrasyonlar, gösterge panelleri, aylık raporlama ve sürekli ayarlama dahil olmak üzere her şey dahildir. Fiyatlandırma, izlenen sistem sayısına ve çalışma kılavuzunun kapsamına bağlıdır.
ADIM, 26 yıllık kurumsal sistem deneyimine sahip ve Daimler Truck AG de dahil olmak üzere kurumsal müşterilere SAP Basis, Windows/Linux ve operasyon izleme hizmetleri sunan Bigs Bilişim ekibi tarafından geliştirilmiştir. Bigs Bilişim Hakkında →
Sıkça Sorulan Sorular
Yapay zeka yanlış bir komut çalıştırabilir mi?
Hayır. Yapay zeka yalnızca sınıflandırma ve karar destek işlemlerini gerçekleştirir; yürütülen her şey önceden onaylanmış, izin verilenler listesine alınmış bir çalışma kılavuzudur. Serbest biçimli komut üretimi mimari düzeyinde engellenmiştir.
Yapay zeka nerede çalışıyor ve ne görüyor?
Varsayılan olarak, sınıflandırma ve teşhis çağrıları HTTPS üzerinden bulut tabanlı bir LLM API'sine yönlendirilir. Model, uyarı metnini, ana bilgisayar adını, tetikleyiciyi, işletim bağlamını (işletim sistemi, son değişiklikler, bakım durumu) ve çalışma kılavuzlarından kısa kanıt özetlerini alır; asla kimlik bilgilerini, anahtarları veya yapılandırma dosyalarını almaz. Bunu kabul edemeyen müşteriler, ADIM'i kendi donanımlarında özel bir LLM ile çalıştırırlar. Tam liste şurada bulunmaktadır: Güvenlik ve Veri Akışı sayfa.
Hizmeti sonlandırırsak ne olur?
ADIM, kurulumunuzun her altı saatte bir yenilediği imzalı bir lisans sözleşmesi kapsamında çalışır. Sözleşme artık yenilenmediğinde otomasyon durur ve uyarılar ham bildirimler olarak iletilir; izleme işlemi devam eder ve tüm veriler, çalışma kılavuzları ve geçmiş kayıtlar sunucunuzda kalır. Zabbix'iniz her zaman sizindi.
Zabbix dışında başka izleme araçlarıyla da çalışıyor mu?
Mevcut sürüm Zabbix ile derinlemesine entegre edilmiştir. Webhook üretebilen diğer izleme araçlarıyla entegrasyon, proje kapsamının bir parçası olarak değerlendirilmektedir.
Kurulum ne kadar sürer?
Tipik bir pilot proje; keşif, devreye alma ve ilk çalışma kılavuzunun hazırlanması aşamalarını kapsayan süreç, 2-4 hafta içinde tamamlanır.
Bir proxy üzerinden veya fiziksel olarak izole edilmiş bir ortamda çalışır mı?
Proxy üzerinden: evet, kutudan çıktığı gibi. Tamamen hava boşluklu: talep üzerine — bu, özel LLM seçeneğini (donanımınızda çıkarım) ve kalp atışı yerine çevrimdışı lisans kiralamayı gerektirir. Herhangi bir varsayımda bulunmadan önce bizimle iletişime geçin.
ADIM'in herhangi bir işlem yapmasına izin vermeden başlayabilir miyiz?
Evet, bu bir pilot için varsayılan ayardır. Gölge modunda, her eylem çalışma kitabı onay yoluna gider ve hiçbir şey kendi başına çalışmaz; teşhis, korelasyon ve yapay zeka önceliklendirmesi zaten çalışır, bu nedenle ADIM'in ne yapacağını kanıtlarla birlikte izlersiniz ve hazır olduğunuzda çalışma kitaplarını tek tek otomatik moda geçirirsiniz.
ADIM, internet erişimi olmayan sunuculardaki üçüncü taraf yazılımları nasıl düzeltir?
Yazılım kataloğu aracılığıyla kontrol sizde. Katalogda yer alan bir program için ADIM sunucusu, satıcının güncel yükleyicisini indirir, hash değerini doğrular, ana bilgisayara kopyalar, ana bilgisayarda satıcının kod imzasını kontrol eder ve sessizce yükler veya karar verilirse programı kaldırır. Ana bilgisayarın internete ve paket yöneticisine ihtiyacı yoktur. Kapalı sitelerin yalnızca satıcıların kod imzalama kök sertifikalarını dağıtması gerekir; bu da kurulum kılavuzunda açıklanmıştır. Katalog dışındaki yazılımlar reddedilir.
Peki ya ADIM'in kendisi çökerse?
Zabbix size bilgi verir. ADIM'in çalışma durumu, ADIM'den geçmeyen bir bildirim kanalı aracılığıyla Zabbix tarafından izlenir, bu nedenle bir motor arızası saniyeler içinde bildirilir. Mevcut Zabbix uyarı sisteminiz her durumda eskisi gibi çalışmaya devam eder; ADIM ek bir işlemdir, asla sizin yerinize geçmez.